
安装前准备
- bmc安装TEE相关许可证。
- 证书清单说明(仅部分证书)。
- 对每个节点上,有三个服务需要配置证书,其中ubse和lcne仅需要配置TLS通信证书,而trustruntime需要配置TLS通信证书和CMS数字签名证书。
- ubse/lcne/trustruntime三个服务直接需要相互通信,TLS证书要求是共根的,即同一个CA证书签发的多份证书。
- trustruntime服务依赖的CMS数字签名证书,用于保障跨节点传输的消息内容完整性,所以在共网的所有节点上,CMS证书都需要是共根的。
- 准备trustruntime证书,lcne证书,以及登录密钥对(trustruntime和lcne在CCA虚机中,需要放在指定目录下,在启动CCA虚机时,自动传到CCA中)。从Kunpeng BoostKit 26.2.RC1.B092下载certs.tar.gz证书压缩包。
相关文件放到如下目录中,文件与目录结构如下(名称固定):/path/to/certs。
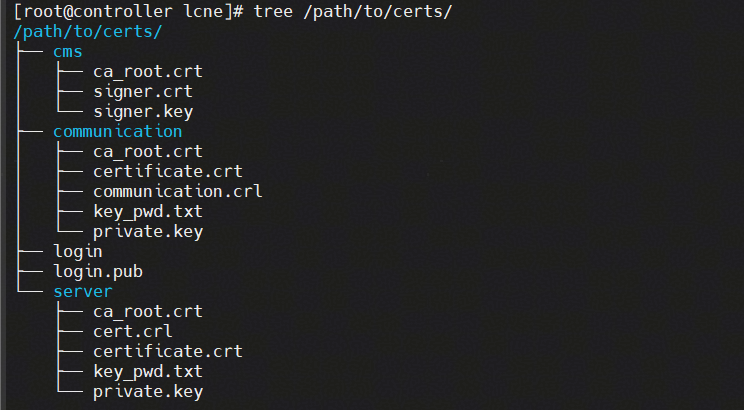
- 所有证书都需要使用EC P-256 (prime256v1 / secp256v1) 的密钥算法 ,SHA-256 with ECDSA的签名算法。
- 所有证书版本要求X.509 v3,存储格式支持PEM或DER(自动识别,推荐PEM)。
- 所有证书要求Subject和Issuer字段包含CN字段,且为localhost。
- 根证书(CA)Key Usage要求支持 keyCertSign (0x04) + cRLSign (0x02),Basic Constraints要求 critical, CA:TRUE
- TLS通信证书Key Usage必须包含digitalSignature (0x80)和keyEncipherment (0x20),Extended Key Usage (EKU)必须包含serverAuth。
- TLS通信证书私钥可支持密码,若设置密码,则需要提供key_pwd.txt明文密码文件,若不设置密码,则不应该提供此文件。
- CMS数字签名证书KeyUsage要求仅包含digitalSignature (0x80),不能包含任何其他位,Extended Key Usage (EKU) 不要求。
- 如下命令可用于创建登录密钥对,仅供参考。
ssh-keygen -t ed25519 -f login -C "your_email@example.com"
- 准备构建文件系统的依赖。
注意1:/path/to/dep和/path/to/input/为自己创建的文件夹。
注意2:busybox.src.rpm和kernel.src.rpm直接取下面链接即可,openEuler.qcow2.xz 请参考表1 下载“Guest VM”软件。
/path/to/dep #链接如下,请下载后重命名成指定名称。
└── openEuler.qcow2.xz
- 准备打包进机密虚机的业务RPM,下载链接。
注意1:/path/to/input/目录下的文件请自己根据安装不同版本选择不同的trustruntime、UBEngine-mami、UBM(LCNE)包。
目录结构如下:
/path/to/input/
├── trustruntime-0.1.0-1.aarch64.rpm
├── UBEngine-mami-xxx.rpm
└── UBM-xxx.rpm
父主题: 相关依赖准备