
trustruntime-launcher
- 安装RPM包,请参考表1 获取对应软件包。
rpm -ivh trustruntime-launcher-xxx.rpm
- 编辑虚机配置文件/etc/trt_launcher/trt_launcher.conf。
{ "certdir":"/path/to/certs", "image": "/opt/trt_builder/output/vmlinuz", "payload": "/opt/trt_builder/output/payload.initrd", "memory": 10240, "cid": 3, "qemu_args":"-bios /usr/share/QEMU_EFI_CCA.fd -device vfio-hisi-mmcd,sysfsdev=/sys/bus/platform/devices/HISI05A1:00" } - 其中certs为前置步骤中准备的信任环证书和登录密钥对的文件夹,需要按实际修改。
- 创建ubm日志文件夹(重要//该文件夹不创建,机密虚机启动必定失败)。
mkdir -p /var/log/ubm/security
- 启动前加载驱动。
- 由于启动机密虚机会直通设备,可以通过如下命令加载驱动。
modprobe iommufd
modprobe vfio
modprobe vfio_iommu_type1
modprobe  vfio-platform-base
modprobe vfio-platform
modprobe  vfio_hisi05a1

echo "vfio-hisi05a1" > /sys/bus/platform/devices/HISI05A1:00/driver_override
echo HISI05A1:00 > /sys/bus/platform/drivers_probe
- 启动命令。
systemctl start trt_launcher
- 启动时间约为30s。
- 连接命令。
- 当前ssh关闭root用户密码登录,需要使用密钥登录,登录命令如下。
rm -rf /root/.ssh/known_hosts
ssh -i /path/to/certs/login -p 10022 root@localhost
# 确认trustruntime服务正常拉起
systemctl status trustruntime
# 确认mami服务正常拉起
systemctl status mami
# 确认ubm服务正常拉起
systemctl status ubm
- 关闭信任环机密虚机,请参考以下步骤。
# Host上执行以下命令
systemctl stop trt_launcher
UBM(LCNE)配置
请参考步骤进入机密虚机进行UBM配置。
- 登录机密虚机。
rm -rf /root/.ssh/known_hosts
ssh -i /path/to/certs/login -p 10022 root@localhost
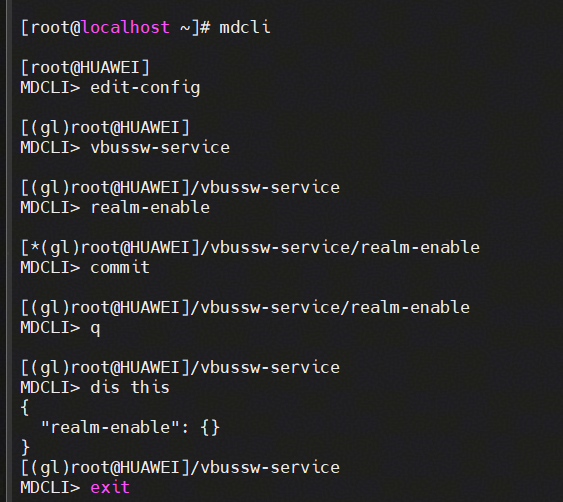
- 进入mdcli控制命令行,开启信任环场景消息验签。
# 进入mdcli命令交互
mdcli
edit-config
vbussw-service
#开启信任环场景配置
realm-enable
#保存配置
commit
q
#确认配置已开启
dis this
# 退出mdcli命令交互
exit
父主题: 互信运行时部署