
KADD鲲鹏异常数据检测库
KADD(Kunpeng Anomaly Data Detector,鲲鹏异常数据检测库)是鲲鹏BoostKit智能数据分析解决方案下基于AI的异常数据检测库,具备SQLi(SQL injection, SQL注入)和PI(Prompt Injection,提示词注入)检测能力。
SQLi检测库
在WAF应用中,对常见的SQLi等攻击检测,通常有利用正则表达式或指纹描述攻击特征并进行文本匹配的检测方法,需要专家能力构建并维护规则库。实际部署中,基于规则的检测方法也更容易被攻击者利用规则漏洞绕过,解析文本生成指纹的匹配过程也存在检测吞吐量不高的问题。为降低规则集构建门槛,提升检测准确度和吞吐量,借助AI进行SQLi攻击检测的技术应运而生,通过对文本进行快速的SQL语法解析、SQLi特征提取和SQLi检测推理,实现低门槛、高准确率和高性能的SQLi攻击检测。
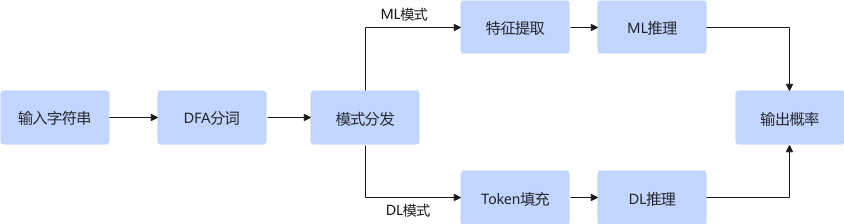
KADD 实现了一套SQL注入检测引擎,使用“DFA词法分析+模式识别(ML/DL)”的方式:先把任意输入字符串切分成 SQL 语义 token 序列,再用训练好的模型输出 [0,1] 的注入概率,从而在库级、离线、低时延地判断输入是否为 SQL 注入攻击。在DFA分词输出token序列后,可以选择使用ML(机器学习,随机森林模型)模式或者DL(深度学习,TextCNN)模式进行推理检测。

如上图所示,词法分析器对待检测文本进行SQL语法解析,输出token序列。词法分析器运行期的核心是DFA引擎,它基于待检测文本内容和状态转移表进行查表跳转,在激活接受状态时输出对应的token。状态转移表中填有大量状态id,不便于直接书写、阅读和调试,为实现更友好的书写、阅读和调试,KADD提供一套描述DFA的语法即DFALang,相应的,SQL语法解析逻辑被描述为DFALang定义的格式。KADD也提供一个DFA编译器,将DFALang编译生成状态转移表。下面分别介绍ML和DL两种模式的逻辑流程。

如上图所示,ML模式检测首先根据词法分析器输出的token序列进行SQLi特征提取计算。特征提取主要分两部分,首先用表征距离权重的滑动窗口作为卷积核对token序列做卷积计算,然后对卷积结果按token类型维度做直方图统计,将token序列变为固定维度的特征向量。ML模式推理引擎根据特征提取器输出的特征向量和模型进行推理检测,检测使用随机森林对特征向量做二分类,判断是否为SQLi攻击。源码编译时推理引擎在支持 SVE 的鲲鹏上优先走原生二进制模型(krf)、否则回退 ONNX Runtime,保证跨平台数值一致。
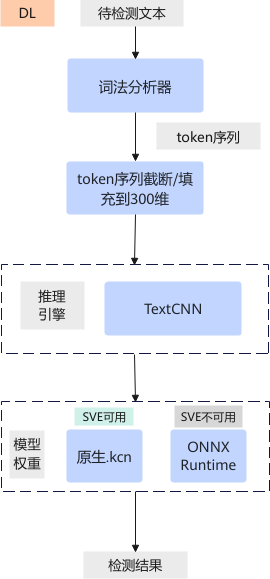
如上图所示,DL模式检测首先根据词法分析器输出的token序列进行截断或填充到300维数据特征,然后将特征输入到多尺度TextCNN,输出推理后的检测结果,判断是否为SQLi攻击。源码编译时推理引擎在支持 SVE 的鲲鹏上优先走原生二进制模型(kcn)、否则回退 ONNX Runtime,保证跨平台数值一致。
关键技术:
词法分析器、特征提取器、推理引擎、ML、DL。
适用场景:
SQLi检测等。
PI检测库
大模型对外提供服务时,必须对用户输入做安全拦截,以防范“角色扮演、诱导、模式切换、压制拒绝”等提示词注入越狱攻击手段。这类攻击文本多变、伪装性强,单纯靠关键词规则或单一模型都难以兼顾"准确率"和"时延":规则快但覆盖不全,深度模型准但成本高。因此 PI 采用" 规则先行拦截 + 语义模型兜底 "的多级级联过滤架构,让绝大多数普通样本和明显恶意样本由极快的确定性规则直接判定,只有规则无法识别的语义级复杂攻击才进入 Transformer 模型做最终裁决,从而在吞吐、时延与准确率之间取得平衡;同时通过 ONNX 导出与 INT8 量化降低模型推理开销,使其可在鲲鹏CPU上高效部署。
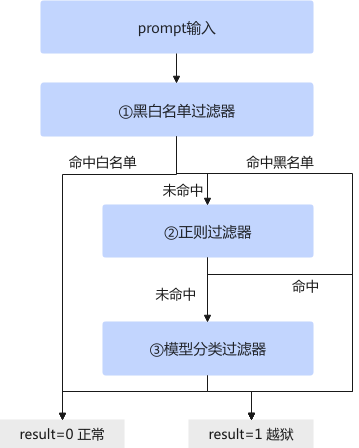
整个检测采用三级级联、命中即停的流水线:输入 prompt 先过 ①黑白名单过滤器(jieba 分词 + MinHash 签名 + MinHashLSH 相似度检索),命中黑名单判越狱、命中白名单放行,未命中则进入 ②正则过滤器(5 条预编译正则逐条 search),命中即判越狱,仍未命中才付出最高成本进入 ③模型分类过滤器(Chinese-lert-small 微调模型的 INT8 ONNX 版本)。任一级命中直接返回结果,从而让绝大多数普通/明显恶意样本绕开昂贵推理,只在规则"看不懂"的语义级攻击上启用 Transformer,兼顾吞吐与准确率。
关键技术:
黑白名单检测、正则匹配、模型分类。
适用场景:
PI检测,越狱检测。